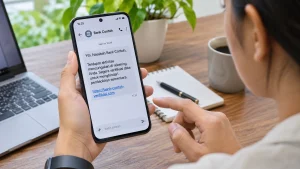

Tagihan SMS OTP bisnis Anda tiba-tiba meningkat, tetapi jumlah pengguna baru atau verifikasi yang berhasil tidak ikut naik. Tanpa adanya perubahan aktivitas, bisa jadi Anda terkena SMS pumping.
SMS pumping adalah penipuan yang sengaja memicu banyak pengiriman SMS untuk menghasilkan biaya bagi bisnis dan pendapatan bagi pelaku. Risiko ini berlaku pada pengiriman kode verifikasi otomatis. Jika Anda membutuhkan dasar tentang apa itu OTP, penjelasannya tersedia secara terpisah.
Yang perlu dibedakan adalah jumlah permintaan OTP, SMS yang benar-benar ditagih, dan verifikasi yang berhasil. Ketiganya tidak selalu meningkat bersamaan. Artikel ini membahas cara menelusuri perbedaan tersebut, menghitung biaya, dan mengurangi risikonya.
Apa Itu SMS Pumping?
SMS pumping adalah penipuan ketika pelaku memicu pengiriman SMS, biasanya OTP, ke sejumlah nomor yang terkait dengan skema pembagian pendapatan telekomunikasi.
Jadi, bisnis menanggung biaya pesan yang ditagih, sementara pelaku berusaha memperoleh bagian pendapatan melalui pihak dalam jalur pengiriman.
Nama lain yang digunakan adalah SMS traffic pumping dan SMS toll fraud. Praktik ini termasuk dalam artificially inflated traffic (AIT), yaitu trafik komunikasi yang sengaja digelembungkan untuk menghasilkan pendapatan. AIT juga mencakup modus di luar OTP.
Apa Bedanya dengan OTP Farming, SIM Swap, dan Smishing?
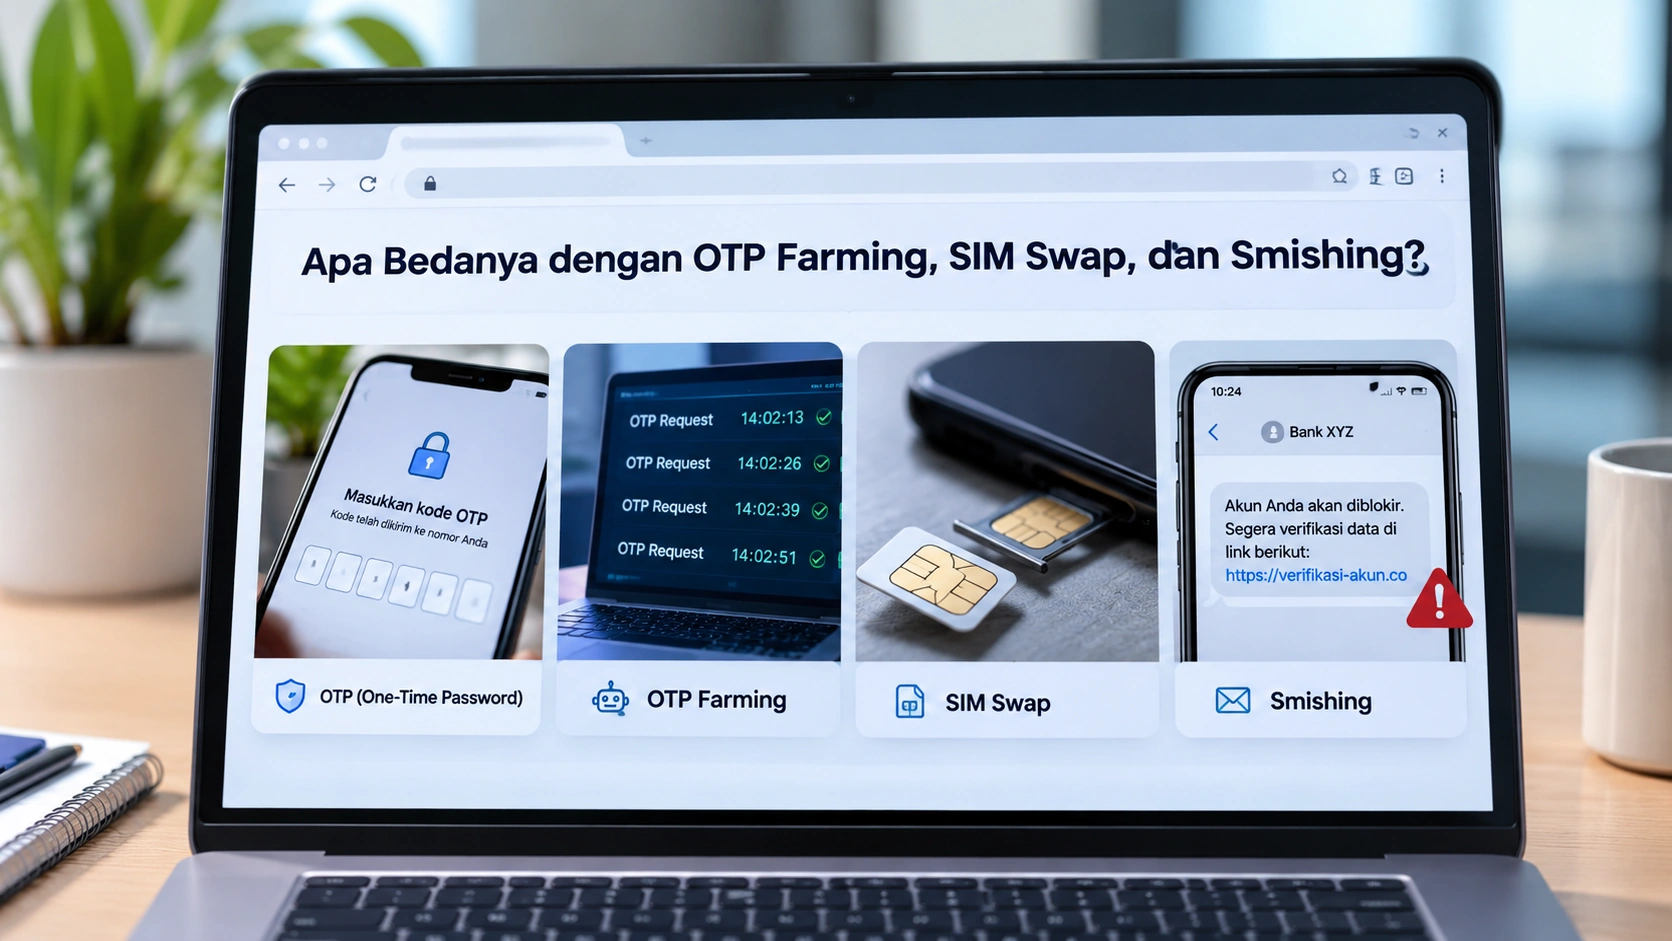
Perbedaannya terletak pada tujuan pelaku dan bentuk kerugian yang ditimbulkan.
| Jenis fraud | Pihak yang dirugikan | Tujuan pelaku | Contoh |
|---|---|---|---|
| SMS pumping | Bisnis pengirim SMS | Memperoleh bagian biaya pengiriman | Memicu ribuan OTP tanpa verifikasi |
| OTP farming | Platform atau bisnis | Membuat akun palsu yang lolos verifikasi | Mendaftarkan akun dengan banyak SIM |
| SIM swap | Pemilik nomor atau akun | Mengambil alih nomor dan akses akun | Memindahkan nomor korban ke SIM lain |
| Smishing | Penerima pesan | Mengelabui korban agar menyerahkan data atau uang | SMS palsu menuju situs penipuan |
OTP farming dapat melibatkan SIM box atau banyak kartu SIM untuk membuat akun palsu. Sedangkan SIM swap berbeda karena dapat digunakan untuk membajak akun, termasuk akun yang memakai autentikasi dua faktor (2FA) melalui SMS.
Bagaimana SMS Pumping Bekerja?
SMS pumping memanfaatkan fitur yang langsung mengirim pesan ketika pengguna memasukkan nomor telepon. Secara garis besar, prosesnya berlangsung dalam empat tahap:
- Pelaku menemukan formulir atau endpoint aplikasi yang bisa memicu SMS.
- Permintaan otomatis menghasilkan banyak pesan ke nomor yang terkait dengan skema penipuan.
- Penyedia memproses pengiriman dan bisnis dikenai biaya sesuai ketentuan penagihannya.
- Pelaku berusaha memperoleh bagian pendapatan dari pihak dalam rantai pengiriman.
Dampak SMS Pumping bagi Bisnis dan Cara Menghitung Kerugiannya
Dampak langsungnya adalah biaya komunikasi yang meningkat tanpa hasil verifikasi yang sebanding. Pada kondisi tertentu, upaya menangani serangan juga dapat memengaruhi akses pengguna sah.
1. Tagihan SMS Naik Tanpa Hasil Nyata
Setiap SMS mencurigakan yang ditagih tetap menambah pengeluaran, walaupun penerimanya tidak menyelesaikan registrasi atau login.
Angkanya bisa terakumulasi sebelum invoice bulanan diterima jika tidak tersedia pemantauan lebih awal.
Sebagaimana diberitakan Group-IB, Elon Musk pada 2022 mengklaim Twitter kehilangan sekitar US$60 juta per tahun akibat penyalahgunaan SMS verifikasi. Angka itu merupakan klaim yang diberitakan, bukan hasil audit independen yang telah diperiksa.
2. Pengguna Asli Ikut Terdampak
Lonjakan permintaan dapat membebani kuota atau batas operasional pengiriman.
Jika tim Anda menghentikan seluruh layanan OTP untuk menekan biaya, pengguna sah mungkin tidak bisa masuk ke akun, mendaftar, atau menyelesaikan transaksi.
Keluhan juga bisa bertambah. Utamakan pembatasan trafik mencurigakan.
3. Cara Menghitung Perkiraan Kerugian
Hitung total kerugian berdasarkan jumlah SMS mencurigakan yang benar-benar ditagih serta tarif spesifik dari masing-masing negara tujuan.
Pastikan untuk melakukan perhitungan secara terpisah jika terdapat perbedaan tarif antarnegara.
Rumus: Perkiraan biaya langsung = Σ (jumlah SMS mencurigakan yang ditagih × tarif per SMS).
Simulasi: Jika 10.000 OTP mencurigakan ditagih dengan tarif contoh Rp500 per pesan, perkiraan biayanya Rp5.000.000. Ini ilustrasi perhitungan, bukan tarif Jatis maupun angka kejadian sebenarnya.
Minta laporan pengiriman dan penagihan per negara atau prefiks, lalu cocokkan dengan log OTP dan baseline. Keluarkan pesan yang diblokir dan tidak ditagih dari perhitungan.
Biaya tidak langsung mencakup waktu investigasi engineering, fraud, dan support. Trafik palsu juga mengaburkan angka registrasi.
Tanda-Tanda Bisnis Anda Sedang Jadi Target SMS Pumping
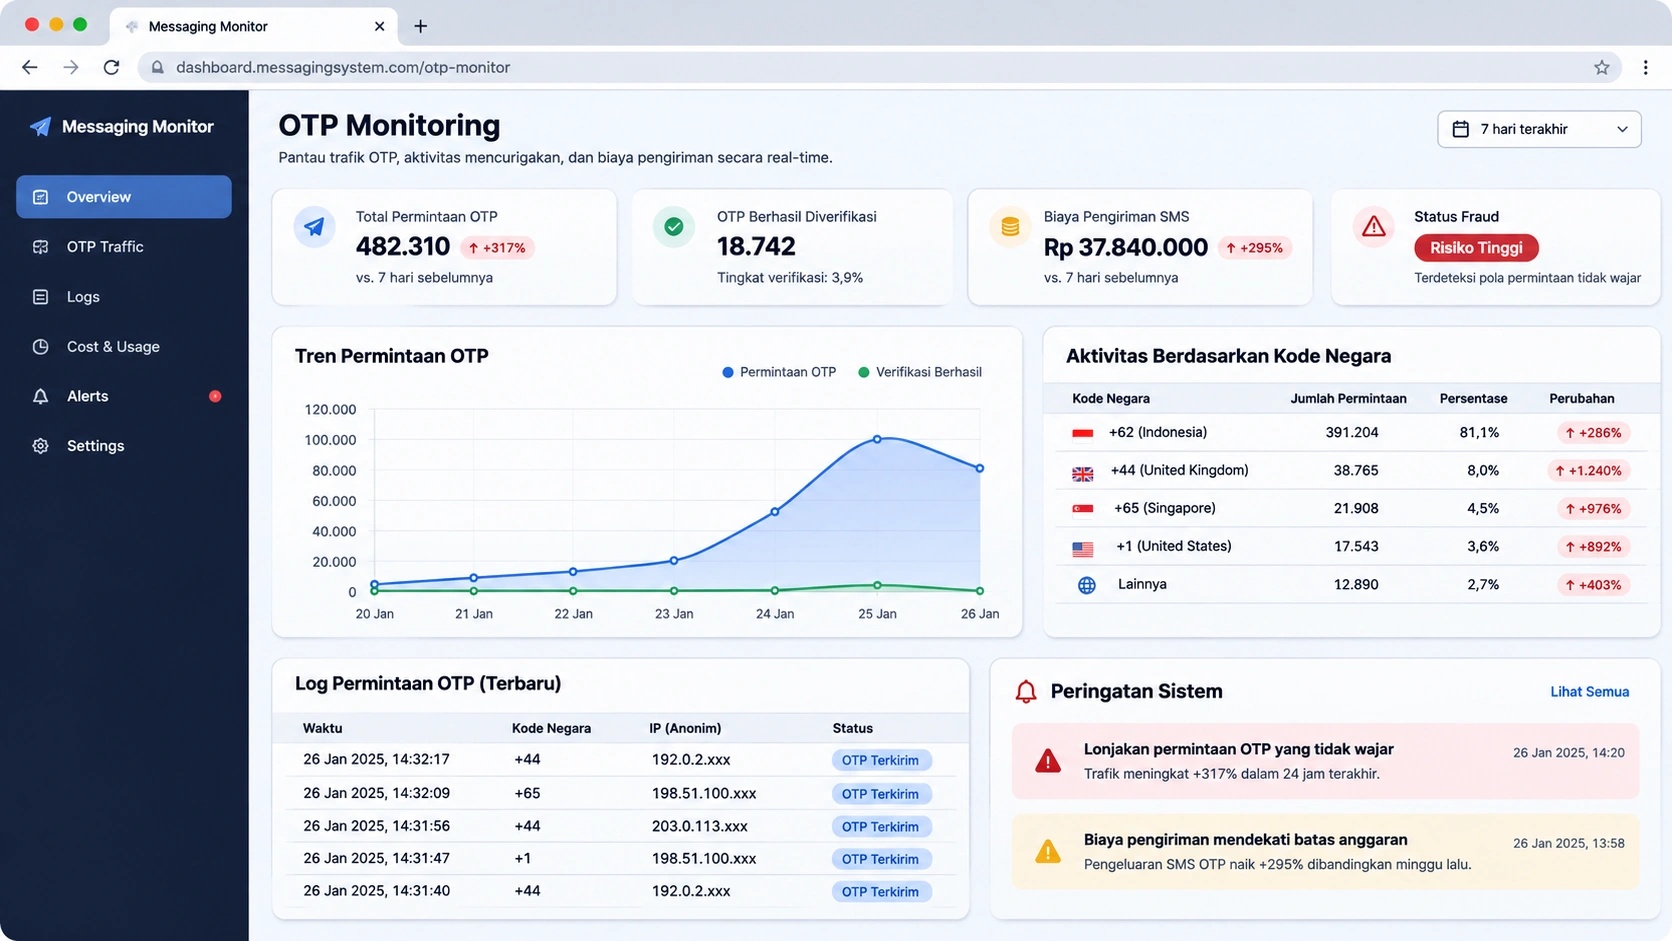
Periksa log aplikasi, laporan penyedia, dan data verifikasi. Bandingkan beberapa indikator dengan baseline.
1. Lonjakan Volume OTP Tanpa Penjelasan
Periksa apakah permintaan naik tanpa kampanye, peluncuran fitur, atau pertambahan pengguna yang sebanding.
Contohnya, aplikasi yang biasanya sepi pukul 02.00 WIB mendadak menerima banyak permintaan OTP.
2. Permintaan dari Negara atau Prefiks Nomor yang Tidak Anda Layani
Bandingkan negara tujuan SMS dengan wilayah pelanggan aktif. Jika layanan hanya ditujukan untuk Indonesia, lonjakan nomor luar negeri perlu ditelusuri.
Twilio juga menyebut pengiriman ke rentang nomor yang berdekatan sebagai tanda mencurigakan. Periksa juga kemungkinan pengguna sah.
3. Pola Nomor dan Sumber Permintaan yang Janggal
Cari nomor berurutan, pola prefiks berulang, atau banyak permintaan dari IP, sesi, dan perangkat yang sama.
Authgear memberikan contoh ambang 10 permintaan OTP per IP per jam, tetapi angka tersebut bukan standar universal.
Karena IP bisa dipakai bersama, gabungkan pola nomor, perangkat, dan hasil verifikasi.
4. Completion Rate OTP Anjlok
Completion rate OTP adalah persentase verifikasi yang berhasil diselesaikan dibandingkan jumlah OTP yang dikirim.
Banyak SMS terkirim tanpa verifikasi selesai merupakan sinyal penting.
Namun, gangguan pengiriman atau perubahan desain login juga dapat menurunkan angka ini. Periksa keduanya sebelum menyimpulkan.
5. Serangan atau Lonjakan Kampanye yang Sah? Cara Membedakannya
Cocokkan kalender kampanye dan laporan verifikasi. Bandingkan kondisi berikut, bukan satu tanda saja.
| Kondisi kampanye sah | Kondisi yang mengarah pada serangan |
|---|---|
| Jadwal: Ada kampanye atau peluncuran yang menjelaskan kenaikan | Tidak ada aktivitas bisnis yang sebanding |
| Negara: Sesuai wilayah pengguna | Banyak tujuan di luar wilayah layanan |
| Nomor: Beragam sesuai pola pelanggan | Berurutan atau berpola sangat mirip |
| Completion rate: Verifikasi berhasil ikut meningkat | Pengiriman naik tetapi penyelesaian turun |
| Sumber: Permintaan tersebar wajar | Terkonsentrasi pada IP, sesi, atau perangkat tertentu |
Jika indikator berkumpul, periksa log dan biaya.
Cara Mencegah SMS Pumping dengan Kontrol Berlapis
Tidak ada satu pun mekanisme tunggal yang dapat sepenuhnya menghentikan segala bentuk serangan.
Langkah pengamanan yang efektif perlu diterapkan secara komprehensif, mulai dari sebelum pesan dikirim, saat menentukan nomor tujuan, hingga proses pemantauan biaya secara berkala.
Masing-masing prioritas tersebut memiliki tingkat kompleksitas dan estimasi usaha yang bervariasi tergantung pada arsitektur sistem Anda.
| Kontrol | Penanggung jawab | Tingkat usaha |
|---|---|---|
| Rate limit dan jeda permintaan | Engineering | Rendah–sedang |
| CAPTCHA atau deteksi bot | Engineering | Sedang |
| Allowlist negara | Engineering/penyedia SMS | Rendah |
| Validasi nomor | Engineering | Sedang |
| Monitoring dan alert biaya | Engineering/penyedia SMS | Sedang |
| Alternatif autentikasi | Product/engineering | Tinggi |
Uji dampak pada pengguna sah sebelum penerapan menyeluruh.
1. Batasi Frekuensi dan Beri Jeda Permintaan Ulang
Terapkan rate limit, yaitu batas permintaan dalam periode tertentu, per nomor, IP, dan perangkat. Tambahkan jeda bertahap untuk permintaan ulang.
Authgear menyebut 3–5 OTP per nomor per jam sebagai contoh. Sesuaikan angka tersebut dengan kebiasaan login pengguna sah.
2. Pasang CAPTCHA atau Deteksi Bot Sebelum SMS Dikirim
Lakukan pemeriksaan sebelum aplikasi mengirim OTP, bukan sesudahnya. CAPTCHA atau pemeriksaan perilaku bot dapat mengurangi permintaan otomatis. Untuk alur berisiko rendah, verifikasi email lebih dahulu juga dapat dipertimbangkan.
Karena menambah langkah pengguna, terapkan pemeriksaan lebih ketat pada permintaan berisiko.
3. Batasi Negara Tujuan SMS
Gunakan allowlist untuk menentukan negara yang boleh menerima OTP. Bisnis yang hanya melayani nomor Indonesia dapat memulai dari kode +62, lalu membuka negara lain berdasarkan kebutuhan nyata.
4. Validasi Nomor Sebelum Mengirim
Periksa format, kode negara, dan jenis nomor sebelum pengiriman. Nomor yang tidak sesuai dengan wilayah atau jenis layanan dapat ditolak lebih awal.
5. Pantau Biaya dan Pasang Alert Real-Time
Pantau permintaan OTP, SMS yang ditagih, serta biaya per negara dan per jam. Tetapkan alert ketika pola berubah tajam dibandingkan periode normal, misalnya tiga kali baseline sebagai ambang awal untuk diuji, bukan patokan universal.
Jika penyedia mendukung batas biaya harian, pertimbangkan pengaturannya. Tetapkan penanggung jawab setiap alert.
6. Kurangi Ketergantungan pada SMS OTP
Untuk kebutuhan tertentu, bisnis bisa mempertimbangkan WhatsApp OTP, silent authentication, atau passkey pada pengguna yang kembali.
Pertimbangkan perangkat, pengalaman login, biaya, dan integrasi. Perbandingan kanal dijelaskan lebih khusus pada artikel SMS OTP vs WhatsApp OTP.
Perubahan kanal tidak otomatis menghilangkan penyalahgunaan permintaan. Menurut ketentuan Meta per 11 November 2026, pesan autentikasi WhatsApp dikenai biaya berdasarkan pesan yang tersampaikan, kategori, dan pasar tujuan.
Apa yang Harus Dilakukan Jika Serangan Sudah Terjadi?
Prioritaskan pembatasan biaya tanpa memutus pengguna sah. Rentang waktu berikut hanyalah panduan operasional.
1. Batasi Pengiriman Sementara
Dalam satu jam pertama, identifikasi endpoint, negara, atau prefiks yang menunjukkan lonjakan. Terapkan pembatasan khusus, perketat rate limit, dan aktifkan pemeriksaan bot pada alur terdampak. Hubungi penyedia untuk meminta pembatasan tujuan jika diperlukan.
Pantau dampak pada pengguna sah.
2. Kumpulkan Bukti dan Hubungi Penyedia
Dalam 24 jam, amankan log waktu, IP, perangkat atau sesi, nomor tujuan, prefiks, negara, dan status pengiriman. Simpan juga konfigurasi dan laporan biaya.
Minta penyedia meninjau trafik dan kemungkinan penyesuaian tagihan. Kebijakan pengembalian berbeda antarpenyedia, sehingga tidak boleh diasumsikan otomatis tersedia.
3. Tutup Celah dan Akar Masalahnya
Dalam sekitar satu minggu, audit semua formulir dan endpoint yang memicu SMS, termasuk yang belum terlihat diserang. Terapkan kontrol permanen, perbarui alert, lalu uji alur pengguna sah.
Buat ringkasan insiden yang menjelaskan sumber masalah, estimasi biaya, mitigasi, dan perubahan untuk mencegah kejadian serupa. Sesuaikan prioritas dengan tingkat keparahan.
Pertanyaan untuk Penyedia SMS OTP Anda
Saat memilih jasa OTP SMS, periksa cara penyedia mendeteksi trafik dan menangani biaya. Gunakan pertanyaan berikut:
- Apakah tersedia deteksi otomatis untuk trafik SMS yang digelembungkan (AIT)?
- Apakah pesan yang diblokir karena dianggap mencurigakan tetap ditagih?
- Bisakah negara tujuan diatur sendiri melalui dashboard atau API?
- Apakah laporan tersedia per negara atau prefiks, dan seberapa cepat datanya muncul?
- Apakah tersedia alert jika volume atau biaya SMS melonjak?
- Bagaimana kebijakan penanganan tagihan setelah serangan?
Jawabannya menunjukkan pembagian tanggung jawab internal dan penyedia.
FAQ Seputar SMS Pumping
Berikut jawaban singkat untuk pertanyaan umum seputar SMS pumping dan cara menanganinya.
Apa Bedanya SMS Pumping dengan SMS Spam atau Smishing?
SMS pumping sengaja menambah trafik untuk menghasilkan biaya bagi bisnis pengirim. SMS spam adalah pesan yang tidak diinginkan penerima, sedangkan smishing menggunakan SMS untuk mengelabui korban agar menyerahkan data atau uang.
Tujuan dan korbannya berbeda, sehingga langkah pengamanan untuk setiap modus pun tidak selalu sama.
Apakah Bisnis Kecil Juga Bisa Jadi Target SMS Pumping?
Ya. Risiko muncul ketika aplikasi atau formulir dapat memicu SMS tanpa pembatasan yang memadai, tidak bergantung pada ukuran perusahaan.
Contohnya adalah formulir registrasi aplikasi baru atau klaim promo yang langsung mengirim kode OTP. Karena fitur tersebut terbuka untuk umum, pemantauan permintaan dan biaya tetap diperlukan sejak awal.
Apakah Rate Limiting Saja Cukup untuk Menghentikan SMS Pumping?
Tidak. Rate limiting membatasi permintaan dari nomor, IP, atau perangkat tertentu, tetapi pelaku mungkin menggunakan beberapa sumber berbeda.
Gabungkan pembatasan dengan validasi nomor, pemeriksaan bot, allowlist negara, serta pemantauan biaya. Sesuaikan batas dengan trafik sah dan kombinasikan pemeriksaan pada beberapa titik sebelum pengiriman.
Apakah SMS Pumping Bisa Terjadi di WhatsApp OTP?
Istilah SMS pumping secara teknis merujuk pada trafik SMS, bukan WhatsApp. Namun, permintaan OTP otomatis yang disalahgunakan pada WhatsApp juga bisa menimbulkan biaya.
Menurut ketentuan harga Meta per 11 November 2026, pesan autentikasi ditagih saat pesan tersampaikan. Endpoint OTP tetap perlu dilindungi.
Apakah Biaya SMS yang Terkena Serangan Bisa Dikembalikan?
Belum tentu. Penyesuaian atau pengembalian biaya bergantung pada kontrak dan hasil pemeriksaan penyedia SMS.
Segera sampaikan log permintaan, nomor tujuan, status pengiriman, serta laporan tagihan untuk mendukung investigasi.
Bukti lengkap membantu proses peninjauan, tetapi tidak menjamin pengembalian maupun waktu penyelesaian tertentu.
Konsultasikan Kebutuhan SMS OTP Bisnis Anda dengan Jatis Mobile
SMS pumping patut diinvestigasi ketika permintaan dan biaya OTP naik tanpa peningkatan verifikasi pengguna yang sebanding.
Periksa sebaran negara, pola nomor, sumber permintaan, dan completion rate agar lonjakan yang sah tidak langsung dianggap serangan.
Untuk memulai pencegahan, prioritaskan rate limit, allowlist negara, dan alert biaya. Pastikan pula penyedia SMS mampu menjelaskan kemampuan deteksi, laporan trafik, serta aturan penagihan ketika aktivitas mencurigakan ditemukan.

Jatis Mobile menyediakan layanan SMS Blast yang mencakup pengiriman OTP untuk kebutuhan bisnis Anda.
Untuk mengeksplorasi kemampuan anti-fraud serta mendiskusikan strategi mitigasi risiko pada sistem Anda, silakan jadwalkan demo bersama tim kami!
Erich is a results-oriented Marketing Leader with over 10 years of experience crafting compelling brand narratives and executing data-driven campaigns across B2B and B2C sectors. He’s also an expert in managing high-scale marketing budgets, by delivering up to 4x ROI, and driving billion-rupiah project acquisitions.