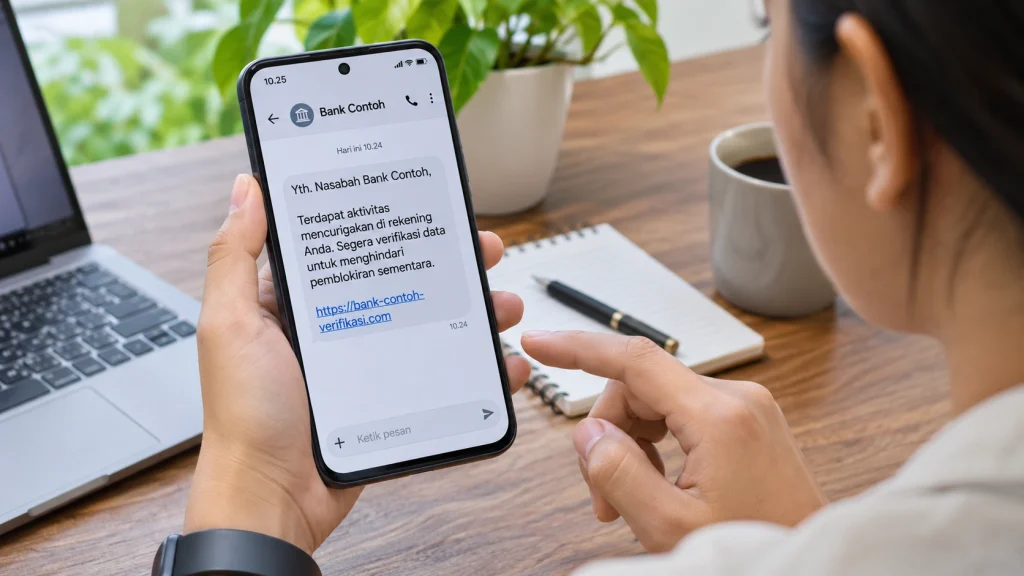

Smishing adalah penipuan lewat SMS (SMS phishing) yang memancing penerima membuka tautan, memasang aplikasi, atau menyerahkan informasi rahasia. Pelaku biasanya mengatasnamakan bank, kurir, atau instansi pemerintah agar permintaannya tampak resmi.
Ancaman semacam ini cukup sering ditemui. Dalam pernyataan yang diberitakan ANTARA pada Mei 2026, Komdigi menyebut 65% masyarakat Indonesia menerima upaya penipuan digital setidaknya sekali seminggu. Angka tersebut mencakup SMS, email, WhatsApp, telepon, dan media sosial, bukan khusus smishing.
Artikel ini akan menjelaskan cara kerja dan ciri smishing, contoh modusnya di Indonesia, tindakan pencegahannya, langkah saat terlanjur menjadi korban, hingga cara melindungi pelanggan dari ancaman ini.
Apa Itu Smishing (SMS Phishing)?
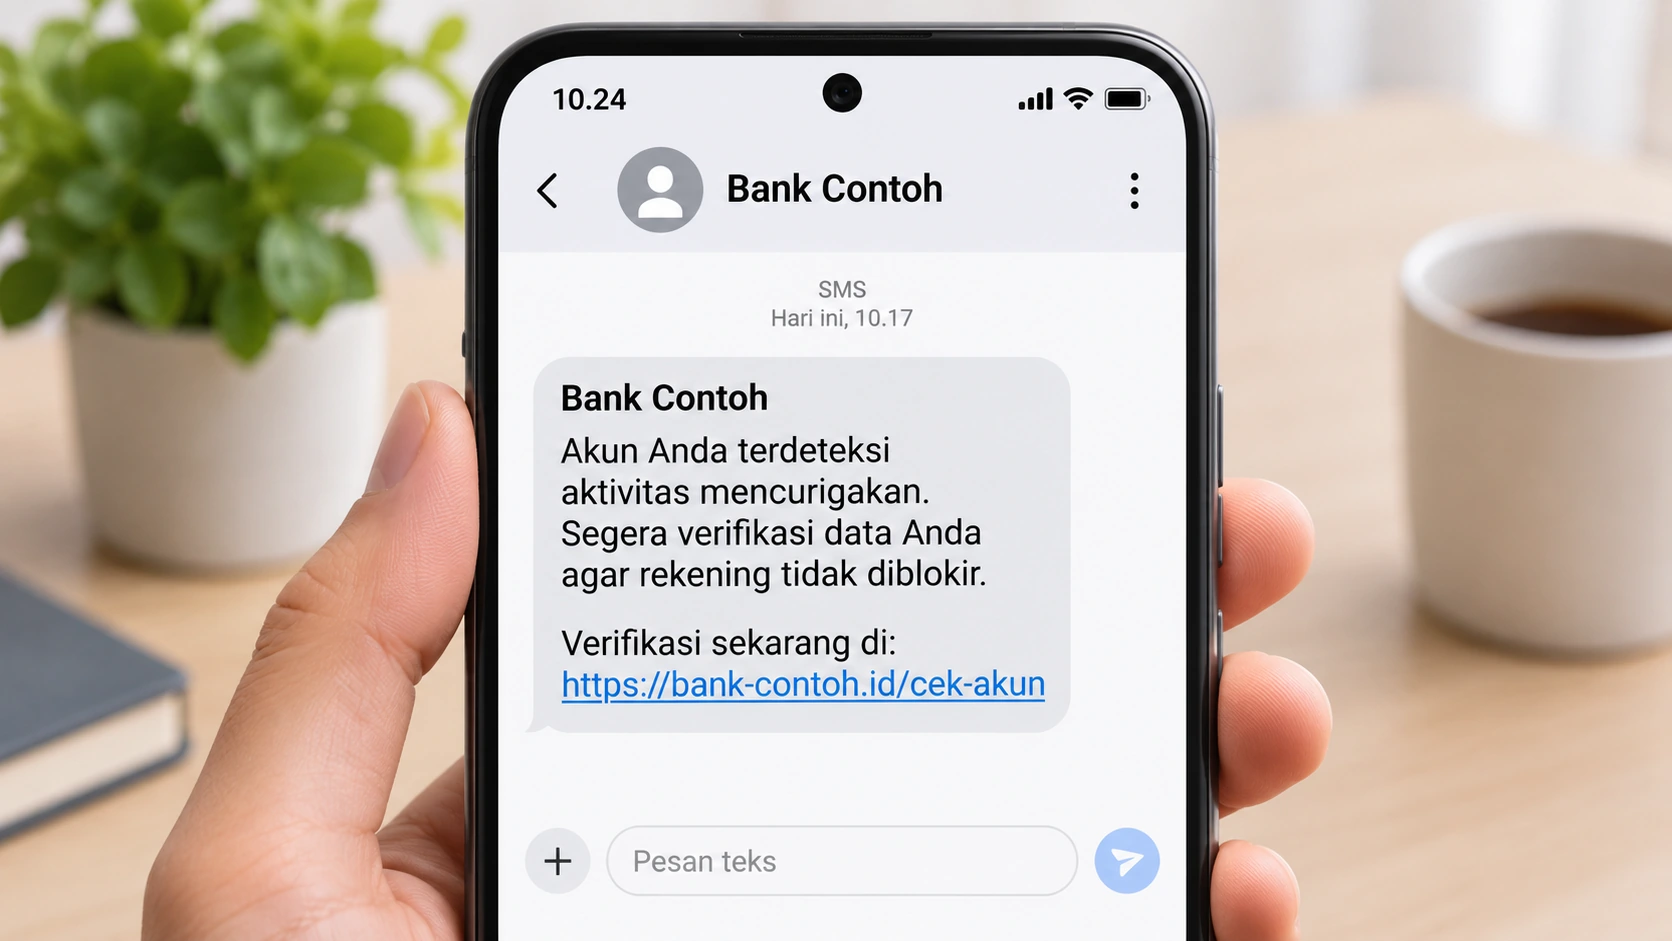
Smishing adalah bentuk phishing melalui SMS atau pesan teks yang menyamar sebagai komunikasi dari pihak tepercaya untuk mencuri informasi, mengambil alih akun, atau menipu penerima agar mengirim uang.
Pelaku memanfaatkan kenyataan bahwa pesan masuk langsung ke nomor ponsel dan kadang menampilkan nama organisasi yang dikenal. Namun, nama yang muncul di layar tidak selalu membuktikan identitas pengirim.
Pola penipuan serupa juga ditemukan dalam modus chat penipuan WhatsApp, meskipun media pengiriman dan cara penanganannya bisa berbeda.
Bagaimana Cara Kerja Smishing?
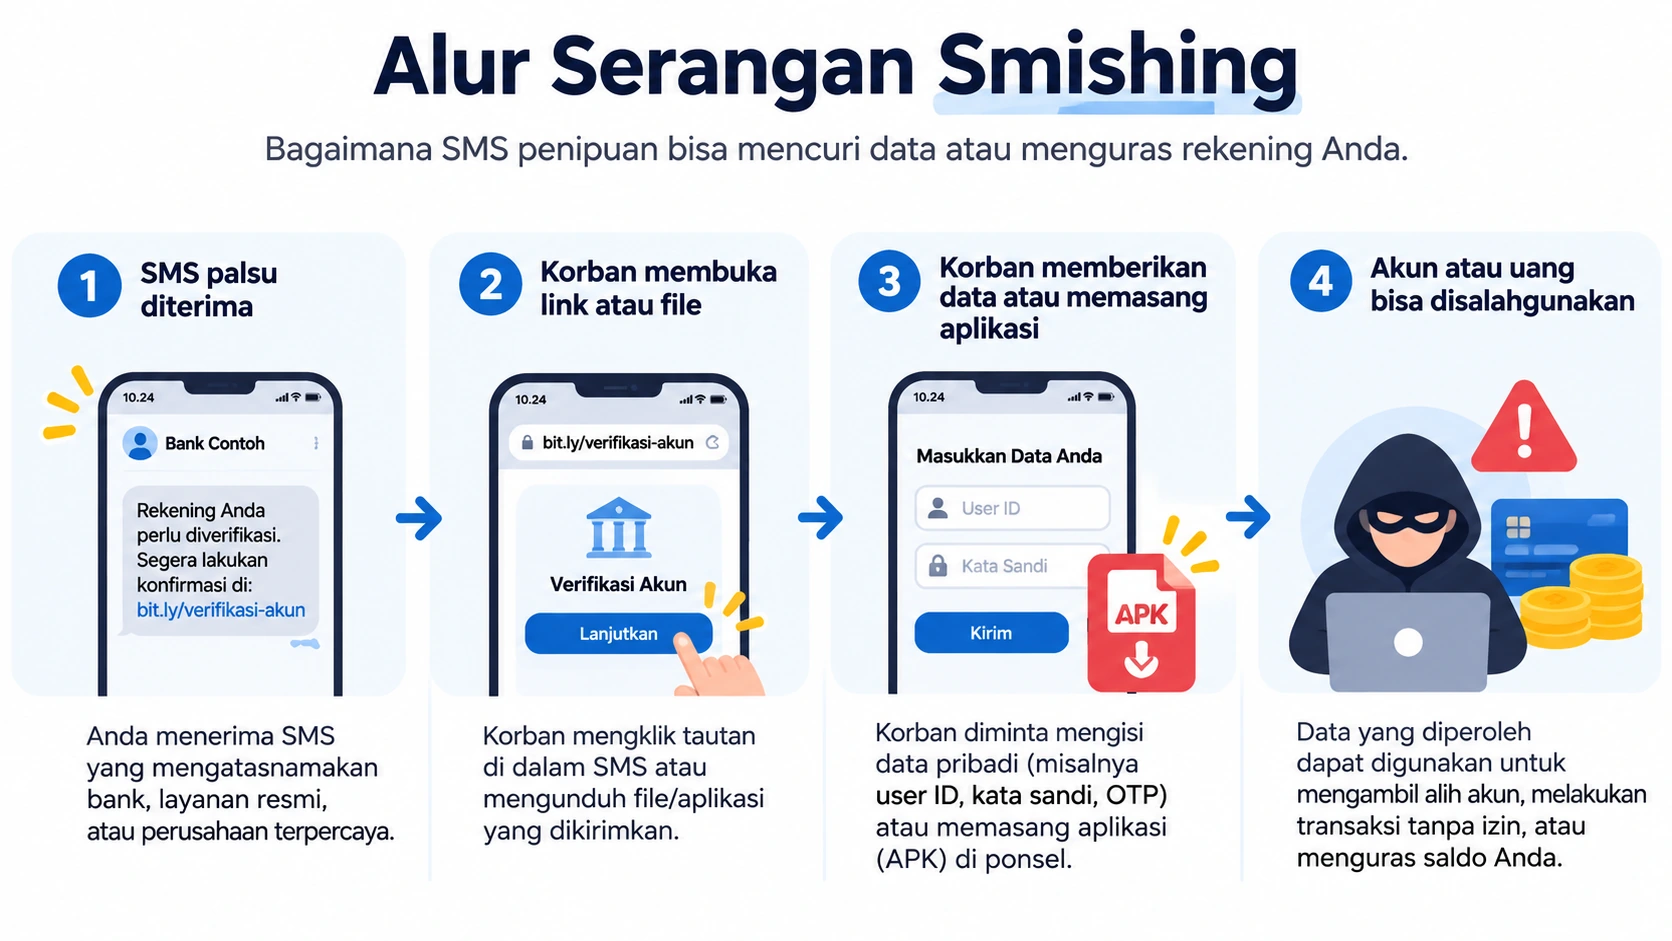
Smishing menggabungkan pesan yang memengaruhi keputusan penerima dengan penyamaran identitas pengirim. Berikut alur serangannya dan alasan sebuah SMS palsu bisa tampak berasal dari perusahaan resmi.
1. Alur Serangan, dari SMS Masuk sampai Data Dicuri
Serangan biasanya berlangsung melalui empat tahap:
- Pesan palsu dikirim. Pelaku mengaku ada masalah rekening, paket tertahan, atau hadiah yang harus segera diambil. Alasannya dibuat mendesak agar penerima tidak sempat memeriksa.
- Penerima diarahkan ke tautan atau file. Tautan bisa membuka situs tiruan. File yang dikirim mungkin berbentuk APK, yaitu paket instalasi aplikasi Android.
- Korban diminta memberikan data atau memasang aplikasi. Situs palsu dapat meminta kata sandi, PIN, atau OTP. Aplikasi berbahaya dapat meminta izin untuk mengakses informasi tertentu pada perangkat.
- Informasi atau akses disalahgunakan. Jika pelaku memperoleh data atau izin yang dibutuhkan, ia dapat mencoba mengambil alih akun atau melakukan transaksi tanpa persetujuan pemiliknya.
Pelaku sering memanfaatkan rasa takut, tekanan waktu, atau iming-iming hadiah. Namun, membuka tautan tidak otomatis berarti rekening telah dibobol, akibatnya bergantung pada informasi atau akses yang kemudian diperoleh pelaku.
2. Kenapa Nama Pengirim Bisa Dipalsukan, Termasuk Lewat Fake BTS
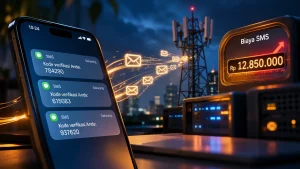
Nama pengirim dapat dipalsukan melalui penyalahgunaan sistem pengiriman pesan. Salah satu metode yang ditemukan di Indonesia adalah fake BTS, yakni perangkat ilegal yang memancarkan sinyal seolah berasal dari jaringan seluler resmi.
Dalam siaran pers 3 Maret 2025, Komdigi menjelaskan bahwa fake BTS digunakan untuk menyebarkan SMS penipuan ke ponsel di sekitarnya tanpa melalui jaringan resmi operator. Pesan dapat menampilkan identitas yang menyerupai bank atau organisasi tepercaya.
Karena itu, SMS yang terlihat menggunakan nama bank belum tentu dikirim oleh bank tersebut. Jika isinya meminta Anda membuka tautan atau menyerahkan data, periksa melalui aplikasi bank atau nomor layanan resmi yang Anda cari sendiri.
Ciri-Ciri SMS Smishing dan Contohnya di Indonesia
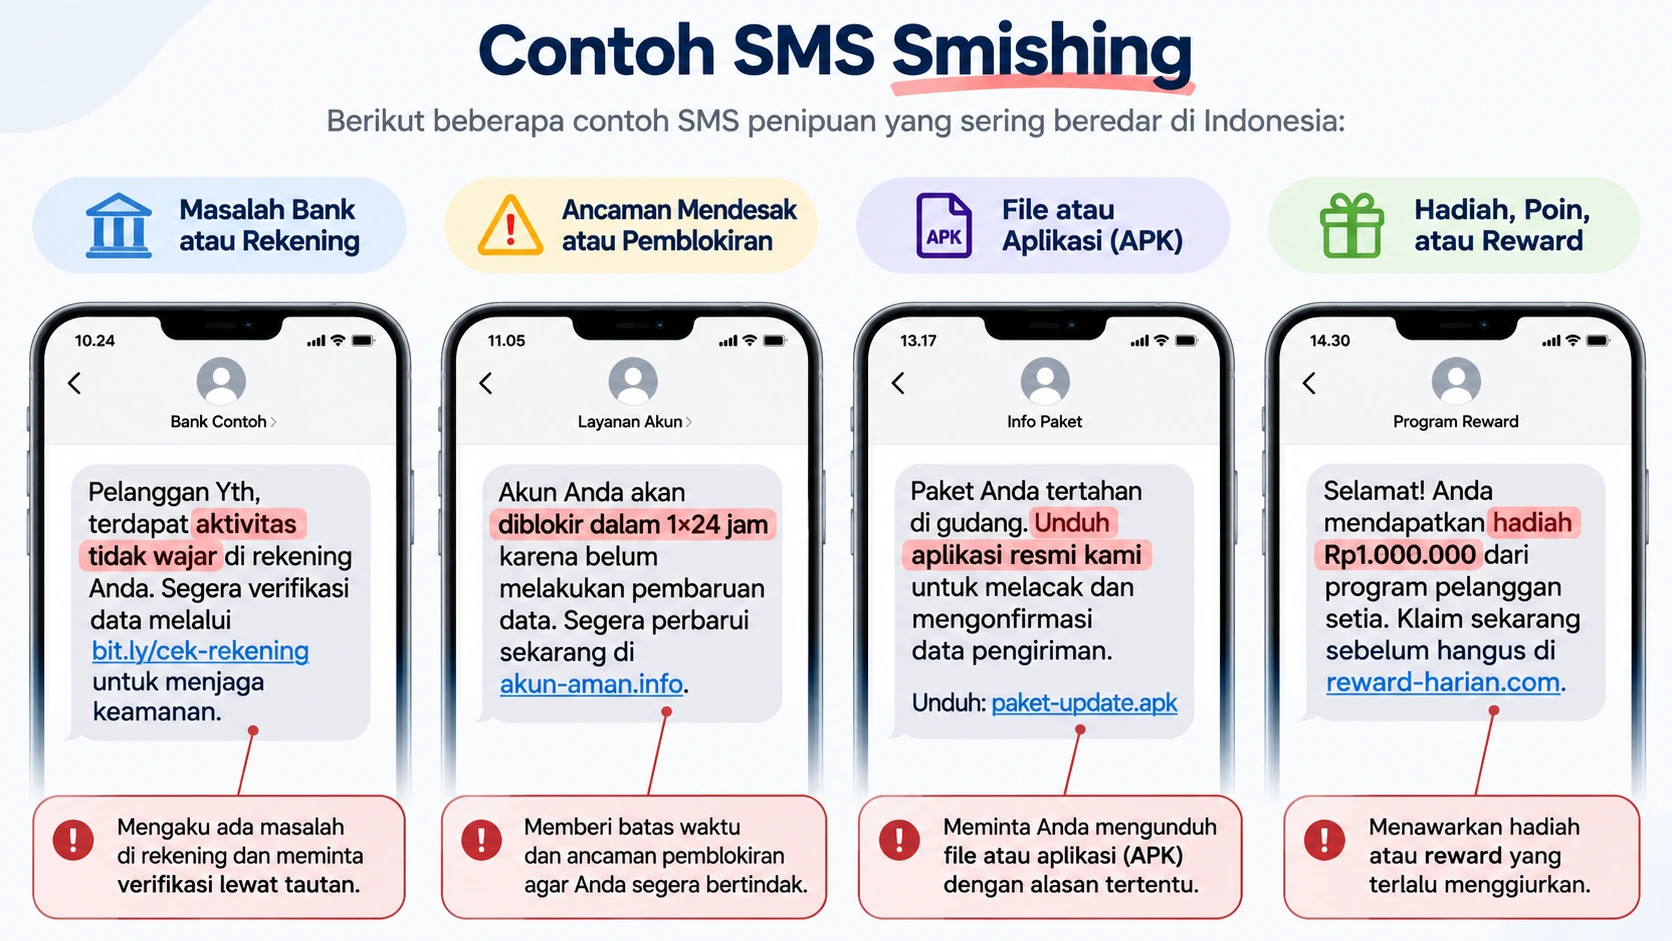
SMS smishing biasanya mengaku berasal dari pihak resmi, menekan penerima agar segera bertindak, mengarahkan ke tautan atau APK, atau menawarkan hadiah dengan syarat menyerahkan data. Berikut penjelasan setiap ciri beserta contoh fiktifnya.
1. Mengaku dari Pihak Resmi
Pelaku dapat menggunakan nama bank, perusahaan pengiriman, atau instansi pemerintah agar penerima menganggap pesannya sah. Contohnya:
Simulasi SMS: “Bank X: Rekening Anda memerlukan verifikasi. Perbarui data melalui [tautan disamarkan] agar layanan tetap aktif.”
Yang patut dicurigai adalah permintaan memperbarui data rekening dari tautan SMS, bukan hanya nama pengirimnya.
Modus lokal lainnya adalah pesan tilang elektronik palsu. Pusiknas Bareskrim Polri juga membahas penipuan SMS yang mengatasnamakan layanan e-tilang.
2. Menekan dengan Urgensi atau Ancaman
Pelaku memberi tenggat sangat singkat, ancaman denda, atau kabar bahwa akun akan diblokir supaya penerima bertindak tanpa mengecek kebenarannya.
Simulasi SMS: “Layanan X: Akun dinonaktifkan dalam 30 menit jika Anda tidak mengonfirmasi identitas melalui [tautan disamarkan].”
Kalimat “dalam 30 menit” sengaja menciptakan tekanan. Layanan resmi memang dapat mengirim pemberitahuan penting, tetapi ancaman yang disertai tautan dan permintaan data harus diperiksa melalui kanal resmi.
3. Mengajak Klik Tautan atau Mengunduh File APK
Pesan tentang resi paket sering meminta penerima membuka halaman untuk memperbaiki alamat. Jika halamannya palsu, informasi yang dimasukkan dapat diterima penipu.
Ada juga modus undangan pernikahan berformat APK. ANTARA pada Januari 2026 mengulas laporan mengenai undangan semacam itu yang berhubungan dengan pencurian dana dari dompet elektronik.
Perhatikan domain yang tidak sesuai dengan situs resmi, file yang berakhiran .apk, dan instruksi memasang aplikasi di luar toko resmi.
APK merupakan format instalasi Android, tetapi undangan atau resi biasa tidak semestinya mengharuskan penerima memasang aplikasi tak dikenal.
4. Menjanjikan Hadiah atau Meminta Data Sensitif
Pesan lain menawarkan undian, penukaran poin, atau hadiah tunai. Penawaran digunakan untuk membuat penerima menyerahkan informasi rahasia.
Simulasi SMS: “Reward X: Anda mendapat hadiah penukaran poin. Masukkan nomor rekening dan OTP melalui [tautan disamarkan] sebelum hadiah hangus.”
Permintaan OTP adalah tanda bahaya yang jelas. Kode tersebut dipakai untuk memverifikasi tindakan pada akun, sehingga tidak boleh diberikan kepada pihak yang menghubungi Anda.
Hal yang sama berlaku untuk PIN, kata sandi, dan kode keamanan lain.
Smishing, Phishing, dan Vishing: Apa Bedanya?
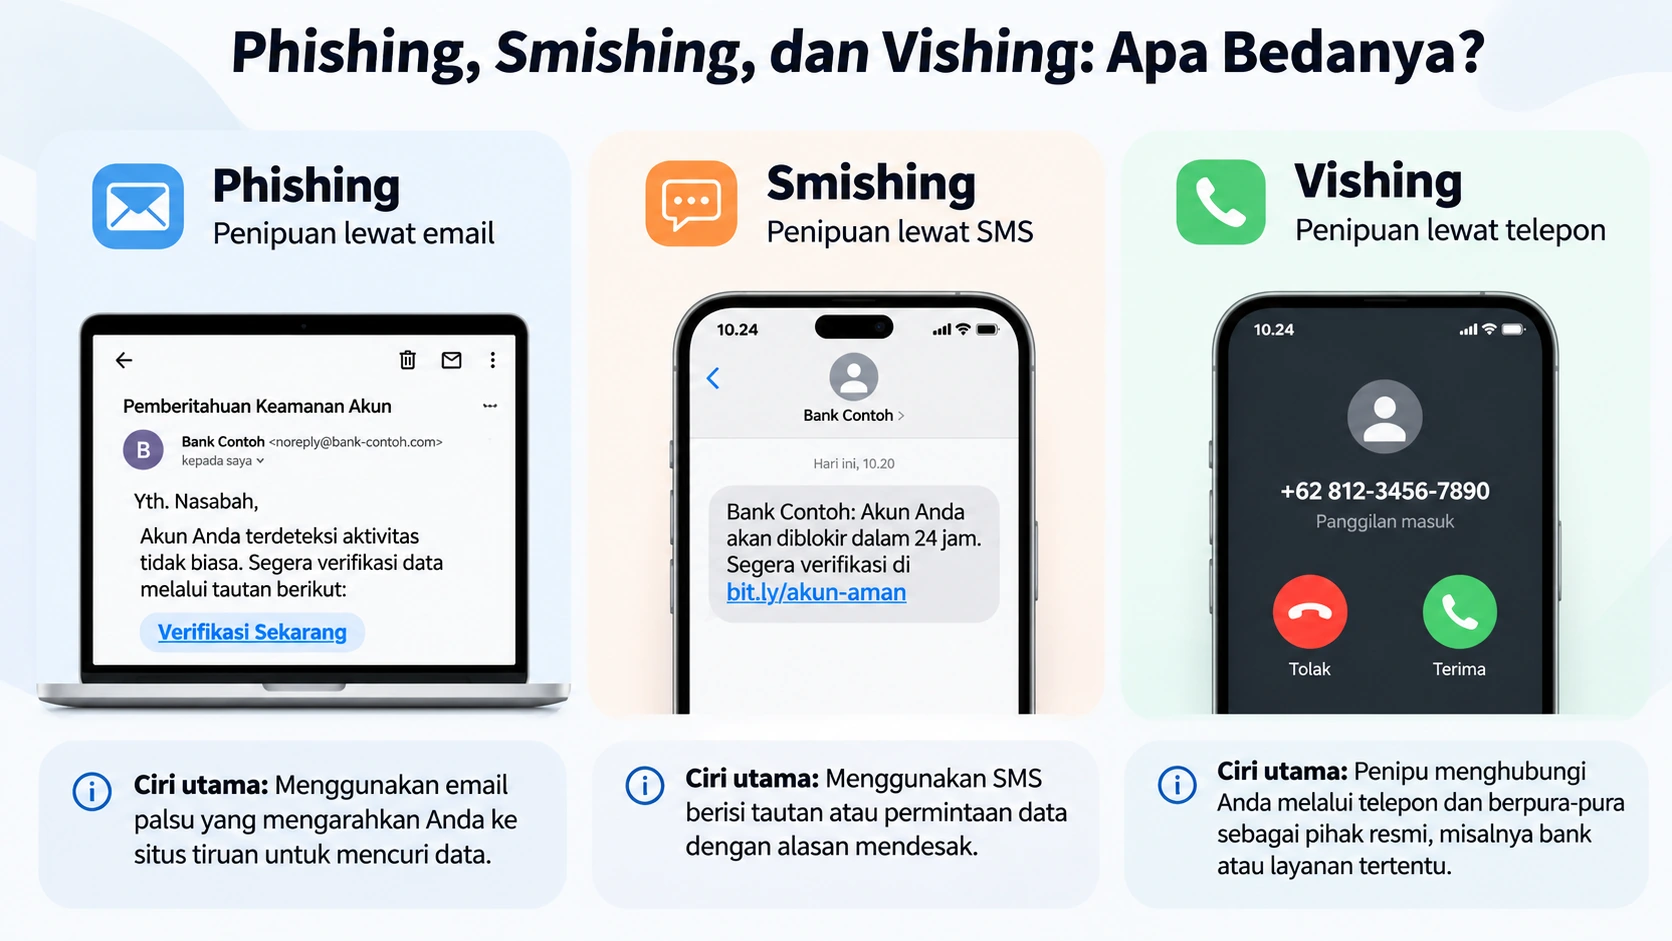
Phishing adalah istilah umum untuk penipuan yang mengelabui seseorang agar menyerahkan data atau melakukan tindakan tertentu. Smishing menggunakan SMS atau pesan teks, sedangkan vishing mengandalkan komunikasi suara.
| Jenis | Media | Contoh Singkat |
|---|---|---|
| Phishing | Umumnya email dan situs palsu; istilahnya lebih luas | Email bank palsu meminta kata sandi |
| Smishing | SMS atau pesan teks | SMS e-tilang palsu dengan tautan pembayaran |
| Vishing | Panggilan telepon | Penelepon mengaku petugas bank dan meminta OTP |
Perbedaannya terletak pada cara pelaku menghubungi korban. Tujuan penipuannya bisa sama, dan satu serangan dapat menggunakan lebih dari satu media.
1. Apa Bedanya Smishing dengan Phishing?
Smishing termasuk phishing, bukan kategori yang terpisah sepenuhnya. Istilah phishing sering dikaitkan dengan email atau situs tiruan, sedangkan smishing secara khusus menyoroti pesan SMS atau teks.
Dalam SMS yang singkat, penerima biasanya mendapat sedikit informasi untuk menilai alasan sebuah tautan dikirim.
Pada layar ponsel, alamat situs tujuan juga dapat lebih sulit diperiksa. Itulah sebabnya permintaan di dalam pesan perlu diverifikasi sebelum diikuti.
2. Apa Bedanya Smishing dengan Vishing?
Vishing (voice phishing) terjadi melalui telepon. Pelaku bisa berpura-pura sebagai petugas bank, polisi, atau penyedia layanan, lalu meminta informasi rahasia dalam percakapan.
Keduanya dapat saling berkaitan: SMS palsu mungkin meminta penerima menelepon nomor tertentu, kemudian pelaku melanjutkan penipuan melalui panggilan.
Istilah lain seperti spear phishing merujuk pada penargetan korban tertentu, sedangkan pretexting berarti penggunaan alasan atau identitas palsu untuk mendapat kepercayaan.
Cara Mencegah Smishing
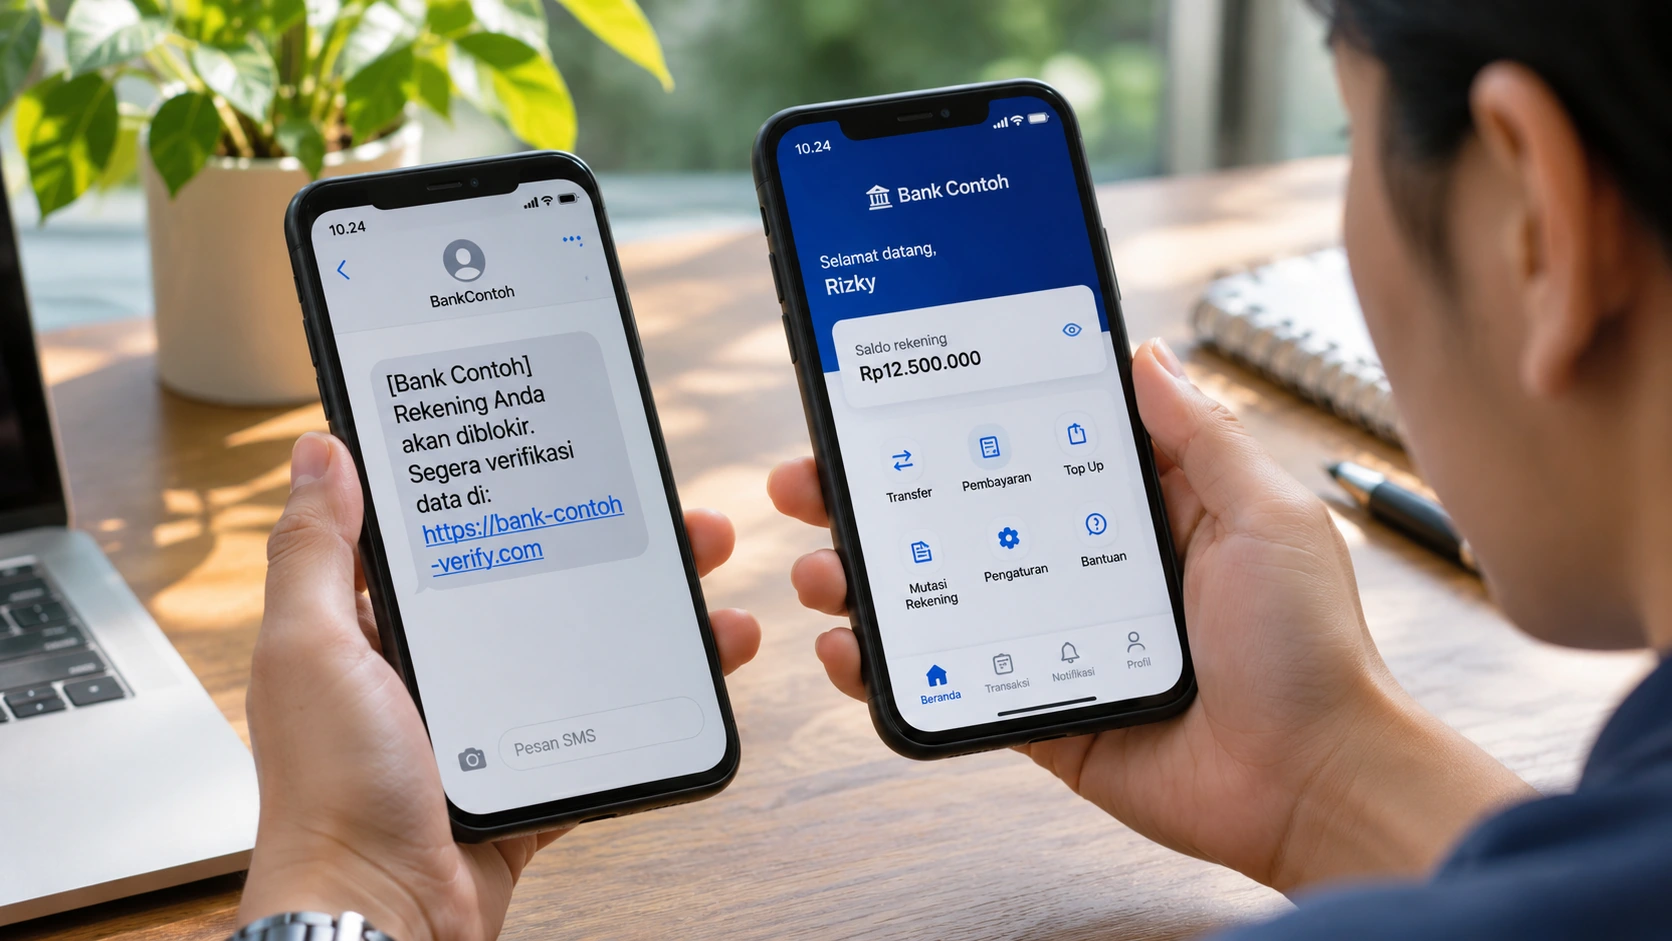
Pencegahan dimulai dengan tidak mengikuti permintaan mencurigakan sebelum memastikan asal dan tujuan pesan.
1. Jangan Klik Tautan atau Unduh File dari SMS yang Tidak Dikenal
Jangan membuka tautan atau file yang datang tanpa Anda minta, terutama jika pesannya mendesak atau mengatasnamakan organisasi tertentu. Komdigi juga mengingatkan bahaya SMS yang meminta data pribadi melalui tautan.
Sebaiknya jangan membalas SMS yang diduga berasal dari penipu, termasuk dengan “STOP”. Jika perlu membuat laporan, simpan tangkapan layar pesan terlebih dahulu sebelum menghapus atau memblokirnya.
Tidak semua SMS yang berisi tautan adalah penipuan. Yang perlu diperiksa adalah pengirim, alamat tujuan, dan apakah tindakan tersebut masuk akal untuk layanan yang Anda gunakan.
2. Cek Lewat Kanal Resmi, Bukan Lewat Nomor atau Tautan di Pesan
Jika SMS menyebut rekening bermasalah, buka aplikasi bank secara mandiri atau ketik alamat situs resminya. Anda juga bisa menghubungi layanan pelanggan melalui nomor yang tertera pada aplikasi, kartu bank, atau website resmi.
Jangan menelepon nomor yang diberikan dalam SMS mencurigakan. Nomor tersebut bisa menghubungkan Anda langsung dengan pelaku yang berpura-pura menjadi petugas.
Cara pemeriksaan yang sama berlaku untuk pesan dari kurir atau instansi pemerintah.
3. Jaga PIN, Kata Sandi, dan OTP, Lalu Perketat Pengaturan Ponsel
Jangan pernah mengirimkan PIN, kata sandi, atau OTP kepada orang yang menghubungi Anda. Untuk transaksi atau verifikasi akun, gunakan aplikasi atau situs resmi, bukan formulir yang dikirim melalui SMS mencurigakan.
Kurangi risiko pada perangkat dengan memasang aplikasi dari sumber tepercaya, memperbarui sistem operasi, dan menggunakan perlindungan keamanan yang tersedia.
Pada Android, Google menyediakan panduan untuk memeriksa dan menghapus aplikasi berbahaya. Apple juga menjelaskan cara mengenali pesan dan tautan phishing.
Aktifkan autentikasi tambahan jika tersedia, tetapi ingat bahwa perlindungan tersebut tidak berguna jika kodenya justru diserahkan kepada penipu.
Apa yang Harus Dilakukan Jika Sudah Terlanjur Klik atau Jadi Korban?
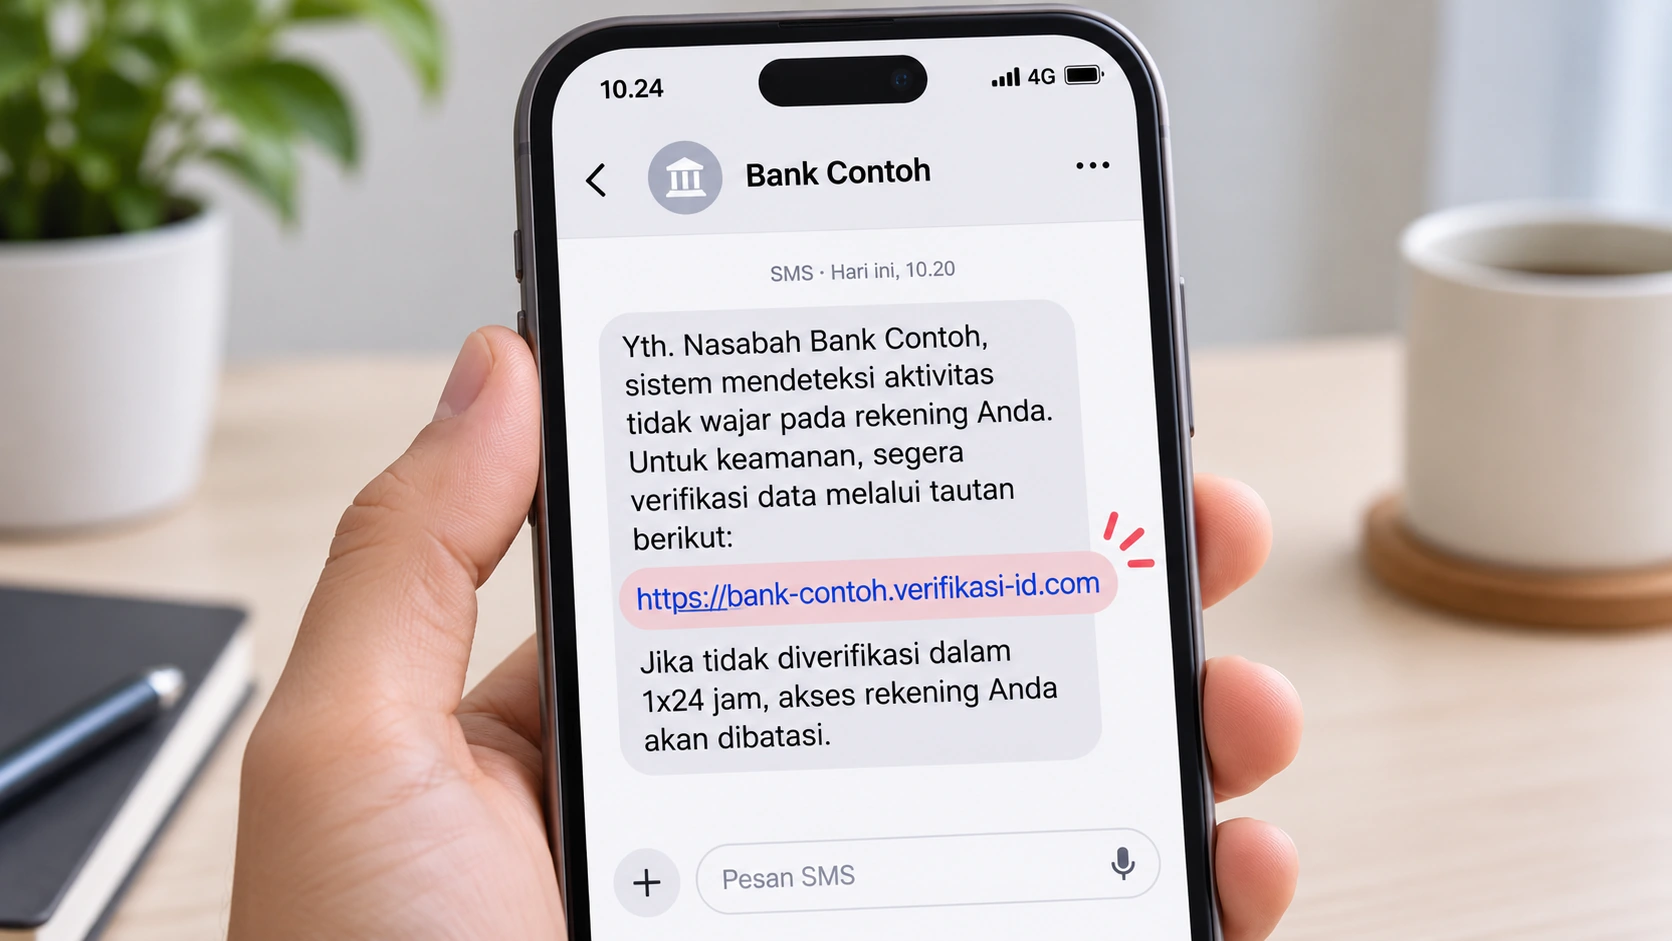
Jangan langsung beranggapan semua data sudah dicuri jika Anda baru membuka tautan. Tindakan berikutnya bergantung pada apakah Anda sudah memberikan informasi, memasang aplikasi, atau kehilangan uang.
Semakin banyak akses yang diberikan, semakin mendesak kebutuhan mengamankan akun dan perangkat.
1. Langkah Yang Harus Dilakukan di Jam-Jam Pertama
Lakukan langkah berikut sesuai kejadian yang dialami:
- Hentikan interaksi. Tutup halaman mencurigakan, jangan memasukkan informasi tambahan, dan simpan bukti SMS atau transaksi yang tersedia.
- Hubungi bank atau penyedia pembayaran segera jika Anda sudah menyerahkan data keuangan, OTP, atau menemukan transaksi tanpa izin. Minta pemeriksaan dan pemblokiran akun atau kartu sesuai kebutuhan.
- Ganti kata sandi dan PIN yang berisiko diketahui pelaku. Gunakan perangkat tepercaya, periksa aktivitas akun, dan keluarkan sesi masuk yang tidak dikenal jika layanan menyediakan pilihan tersebut.
- Periksa aplikasi yang terpasang. Jika sebelumnya memasang APK mencurigakan, hentikan penggunaannya, periksa keamanan perangkat, lalu hapus aplikasi berbahaya. Bila perangkat diduga dikendalikan pelaku, gunakan perangkat lain untuk menghubungi bank dan meminta bantuan teknis.
Jika Anda hanya membuka halaman tanpa memberikan data, tutup halaman dan pantau aktivitas akun. Namun, bila sudah ada transaksi yang tidak sah, jangan menunda menghubungi bank sambil mencari tahu seluruh kronologi penipuan.
2. Ke Mana Anda Bisa Melaporkan SMS Penipuan?
Untuk penipuan yang melibatkan rekening atau dompet digital, hubungi penyedia layanan keuangan dan laporkan melalui Indonesia Anti-Scam Centre (IASC).
Siapkan identitas, bukti transaksi, informasi rekening terkait, kronologi, dan tangkapan layar. Laporan IASC digunakan untuk koordinasi pengamanan dana, laporan polisi tetap diperlukan untuk proses hukum.
Menurut OJK, hingga 28 Oktober 2026, IASC telah menerima 737.686 laporan sejak beroperasi pada 22 November 2024. Angka ini mencakup berbagai penipuan transaksi keuangan, bukan hanya smishing.
Pelaporan perlu dilakukan cepat. Keterangan Satgas PASTI yang dikutip pada 2026 menyebut sekitar 80% laporan baru masuk lebih dari 12 jam setelah kejadian. Pada saat itu, dana bisa sudah dipindahkan ke rekening lain. Pelaporan cepat membuka kesempatan penanganan, tetapi tidak menjamin uang kembali.
Untuk informasi, Kontak OJK 157 menerima telepon 24 jam setiap hari. WhatsApp resmi 081-157-157-157 melayani pada jam operasional digital yang diumumkan OJK. Waspadai pula situs yang meniru IASC; gunakan alamat resminya secara langsung.
Nomor telepon yang dipakai menipu dapat dilaporkan melalui aduannomor.id milik Komdigi.
Siapkan nomor, kronologi, dan bukti pesan sesuai ketentuan formulir yang berlaku. Pelaporan nomor tidak menggantikan pengaduan ke bank, IASC, atau kepolisian ketika sudah ada kerugian keuangan.
Dampak Smishing bagi Bisnis dan Cara Melindungi Pelanggan
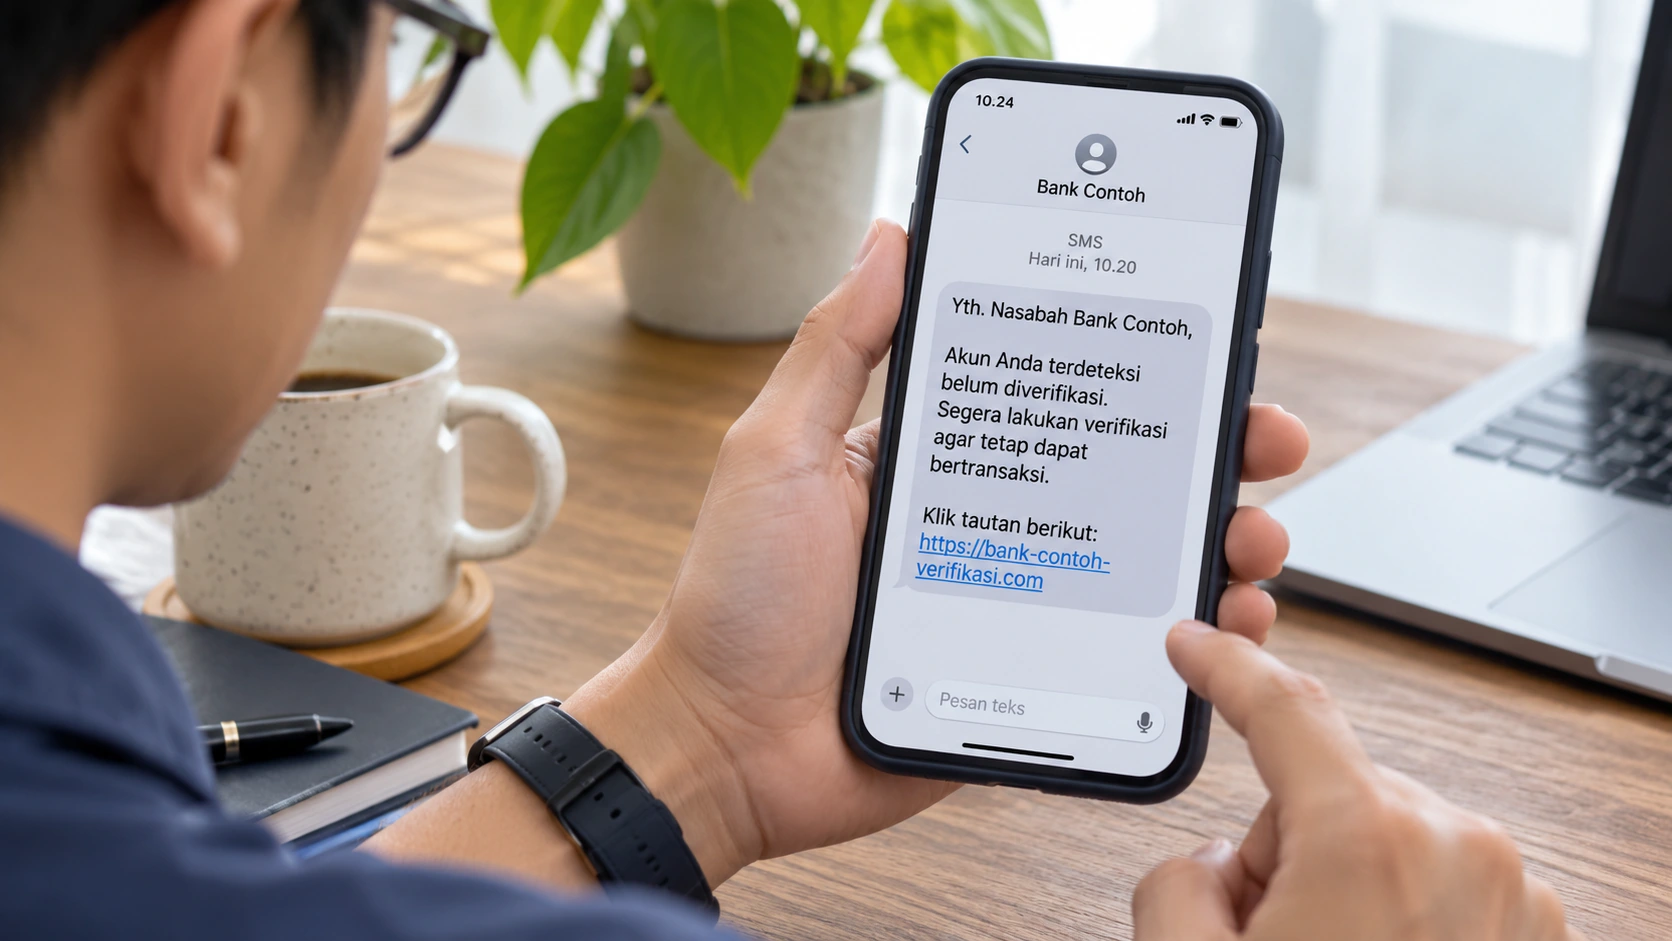
Ketika penipu mencatut nama perusahaan, pelanggan dapat kesulitan membedakan pesan asli dan palsu. Akibatnya, sebagian orang mungkin meragukan notifikasi resmi, sementara tim layanan pelanggan menerima lebih banyak pertanyaan tentang keaslian SMS.
Risiko ini juga diperhatikan industri keuangan. OJK pada Maret 2025 menyebut rencana perbankan untuk meminimalkan SMS notifikasi sebagai salah satu respons terhadap penipuan. Itu merupakan rencana yang dibahas, bukan larangan umum mengirim SMS.
Perusahaan yang tetap menggunakan SMS dapat melakukan langkah berikut untuk membantu pelanggan mengenali pesan resmi dan menangani penyalahgunaan nama brand.
1. Pakai Sender ID Resmi dan Pahami Batasnya
Sender ID adalah identitas pengirim yang tampil pada SMS. Melalui SMS masking, perusahaan dapat menggunakan nama pengirim yang didaftarkan dan diverifikasi sesuai prosedur operator.
Registrasi tersebut membantu membatasi penggunaan nama brand secara sembarangan melalui jalur pengiriman resmi. Namun, perlindungan ini tidak menghentikan semua pemalsuan. Fake BTS, misalnya, dapat menyebarkan SMS di luar jalur operator sebagaimana dijelaskan Komdigi.
Karena itu, Sender ID terdaftar sebaiknya menjadi satu lapisan perlindungan bersama edukasi pelanggan dan kanal verifikasi yang mudah ditemukan. Jangan mengajarkan pelanggan bahwa setiap SMS dengan nama perusahaan pasti asli.
2. Rapikan Format Pesan Resmi agar Tidak Terlihat Mencurigakan
Gunakan nama pengirim dan sebutan brand secara konsisten. Jelaskan tujuan pesan sejak awal, tanpa ancaman berlebihan atau permintaan PIN dan OTP. Jika perlu mencantumkan tautan, pilih domain resmi yang dikenali pelanggan; untuk tindakan sensitif, arahkan mereka membuka aplikasi secara mandiri.
Dalam komunikasi tagihan, misalnya, pelanggan perlu tahu tagihan mana yang dimaksud dan bagaimana memeriksanya.
Prinsip ini juga digunakan jika Anda ingin membuat SMS penagihan yang sopan. Format yang jelas membantu penerima memahami pesan, meskipun tetap tidak menjadi bukti mutlak keasliannya.
3. Edukasi Pelanggan dan Sediakan Kanal Verifikasi
Umumkan melalui website, aplikasi, dan email mengenai nama atau nomor pengirim resmi, domain perusahaan, serta informasi yang tidak akan pernah diminta melalui SMS. Sediakan halaman bantuan yang menjelaskan cara memeriksa pesan dan nomor layanan pelanggan untuk konfirmasi.
Perusahaan juga dapat mengirim pesan peringatan keamanan yang mengingatkan pelanggan tentang aktivitas akun dan langkah pemeriksaan melalui kanal resmi.
Pengingat seperti ini harus konsisten dengan kebijakan keamanan perusahaan, bukan meminta pelanggan membalas dengan data rahasia.
4. Siapkan Langkah Saat Brand Anda Dicatut
Tentukan siapa yang menerima laporan, memeriksa dugaan penipuan, dan mengeluarkan pengumuman resmi. Biasanya tugas tersebut melibatkan tim keamanan, layanan pelanggan, dan komunikasi perusahaan.
Ketika laporan masuk, simpan bukti pesan, periksa apakah SMS berasal dari sistem resmi, lalu umumkan peringatan jika ditemukan penyalahgunaan nama brand. Laporkan nomor mencurigakan melalui kanal yang sesuai dan berkoordinasilah dengan penyedia layanan SMS.
Tim layanan pelanggan memerlukan jawaban standar: apakah SMS tersebut resmi, tindakan apa yang harus dihindari, dan ke mana korban perlu melapor.
Dengan begitu, pelanggan menerima petunjuk yang konsisten tanpa harus menunggu investigasi internal selesai sepenuhnya.
FAQ Seputar Smishing
Berikut jawaban singkat untuk beberapa pertanyaan yang sering muncul tentang smishing dan cara menghadapi SMS mencurigakan.
Apakah Smishing Hanya Terjadi Lewat SMS?
Secara khusus, istilah smishing berasal dari SMS phishing. Namun, sebagian sumber keamanan juga menggunakannya untuk penipuan melalui pesan teks di aplikasi perpesanan lain. Polanya bisa sama, tetapi cara pengiriman dan fitur komunikasinya berbeda. Yang perlu diperhatikan adalah permintaan mencurigakan, bukan nama aplikasinya saja.
Apakah Nama Bank di SMS Pasti Asli?
Tidak. Nama pengirim dapat dipalsukan, termasuk melalui metode fake BTS. Jangan menganggap SMS asli hanya karena menampilkan nama bank yang dikenal.
Jika diminta membuka tautan, memasukkan informasi rekening, atau memberikan OTP, periksa melalui aplikasi dan layanan pelanggan resmi yang Anda akses sendiri.
Haruskah Membalas atau Menelepon Balik SMS yang Mencurigakan?
Sebaiknya tidak. Membalas, termasuk dengan “STOP”, atau menelepon nomor yang tertera dapat memperpanjang interaksi dengan penipu.
Simpan bukti bila perlu, kemudian laporkan atau blokir pesan. Untuk memastikan informasi yang diklaim pengirim, hubungi perusahaan melalui kontak resmi yang dicari secara mandiri.
Lindungi Pelanggan Mulai dari Penggunaan Pesan Resmi
Smishing memanfaatkan pesan yang terlihat meyakinkan untuk membuat orang bertindak sebelum memeriksa kebenarannya.
Jangan membuka tautan atau file mencurigakan, jangan memberikan PIN atau OTP, dan periksa permintaan melalui kanal resmi.
Jika sudah mengalami transaksi tanpa izin, segera amankan rekening dan laporkan kejadian.
Bagi bisnis, pesan dengan format konsisten dan Sender ID terdaftar dapat membantu pelanggan mengenali komunikasi yang biasa dikirim perusahaan.
Namun, pelanggan tetap perlu mengetahui cara memverifikasi pesan karena pemalsuan identitas tidak dapat dicegah sepenuhnya.

Jika perusahaan Anda membutuhkan sistem SMS bisnis dengan identitas pengirim khusus, pertimbangkan layanan SMS Broadcast Jatis Mobile dan diskusikan kebutuhan serta proses pendaftaran Sender ID dengan tim Jatis.
Erich is a results-oriented Marketing Leader with over 10 years of experience crafting compelling brand narratives and executing data-driven campaigns across B2B and B2C sectors. He’s also an expert in managing high-scale marketing budgets, by delivering up to 4x ROI, and driving billion-rupiah project acquisitions.